htaccess基本認証について何度も聞かれることは、私たちにとって重要なテーマです。ウェブサイトのセキュリティを強化するために、htaccess basic認証 何度も聞かれるポイントを理解することが不可欠です。この認証方法はシンプルで効果的ですが、実際には多くの疑問や誤解があります。
私たちはこのブログ記事で、よくある質問や一般的な誤解をクリアにしながら、htaccess基本認証の利点や使用方法について詳しく解説します。これを通じて皆さんが自信を持ってこの技術を活用できるようになれば幸いです。セキュリティ対策として本当に必要なのか疑問に思ったことはありませんか?それではさっそく深掘りしていきましょう。
Htaccess基本認証の基本概念
Htaccess基本認証は、ウェブサイトのセキュリティを高めるための重要な技術です。この認証方式は、特定のディレクトリやファイルへのアクセスを制限し、ユーザーがログインする際に必要な資格情報を要求します。私たちがこの技術について詳しく知ることは、オンラインでのデータ保護やプライバシー確保に役立つでしょう。
Htaccess基本認証の仕組み
Htaccessファイルを使用した基本認証は、サーバー側で動作します。このプロセスにはいくつかの重要なステップがあります:
- ユーザー名とパスワード: ユーザーが正しい資格情報を入力する必要があります。
- サーバーによる確認: 入力された情報が設定された.htpasswdファイルと照合されます。
- アクセス許可または拒否: 正しい場合はアクセスが許可され、不正確な場合はエラーメッセージが表示されます。
このようにして、私たちは不正アクセスからコンテンツを守ることができます。
Htaccess基本認証の利点
Htaccessによる基本認証には多くの利点があります。主なものとして以下が挙げられます:
- 簡単な設定: 認証機能を追加するために複雑なプログラミングは不要です。
- 即時性: 設定後すぐに効果を発揮します。
- 柔軟性: 特定のフォルダーだけでなく、全体に適用可能です。
これらの特徴から、多くのウェブ管理者や開発者がhtaccess basic認証 何度も聞かれる理由も理解できるでしょう。
注意点
ただし、この方法にも注意点があります。例えば、
- 暗号化不足: 基本認証ではパスワードが暗号化されないため、安全性には限界があります。
- SSLとの併用推奨: セキュリティ向上のためにはSSL(HTTPS)との併用がおすすめです。
私たちは、このような注意点を踏まえた上で適切に利用することで、安全性と利便性を両立させることができます。
Htaccess基本認証の設定方法
htaccess基本認証の設定は比較的簡単ですが、正確に行う必要があります。まず、.htaccessファイルを適切なディレクトリに配置し、その中に認証のための設定を書き込みます。次に、ユーザー名とパスワードを格納する.htpasswdファイルも作成します。これらの手順を踏むことで、特定のコンテンツへのアクセスを制限できます。
.htaccessファイルの設定
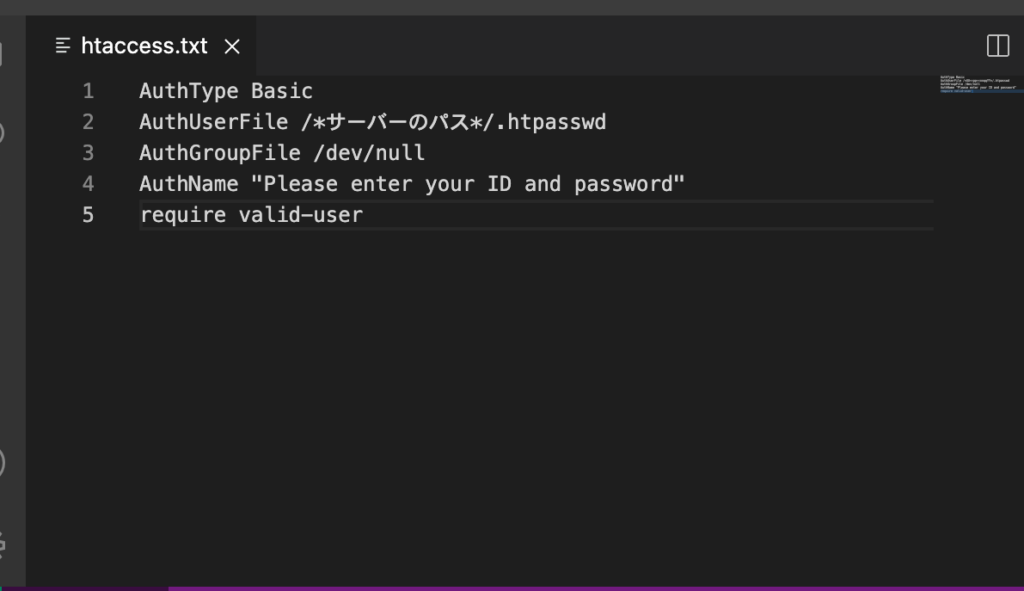
以下は、基本認証を有効にするための一般的な.htaccessファイルの設定例です:
AuthType Basic
AuthName "Restricted Area"
AuthUserFile /path/to/.htpasswd
Require valid-user
このコードでは、`AuthType`としてBasicを指定し、`AuthName`で表示されるメッセージを定義しています。また、`AuthUserFile`にはユーザー名とパスワードが保存されたファイルへのパスを記入し、最終的に全ての正当なユーザーのみがアクセスできるよう要求しています。
.htpasswdファイルの作成
.htpasswdファイルには各ユーザー名とそのハッシュ化されたパスワードが含まれています。このファイルは直接編集せず、安全な方法で生成することが推奨されます。以下はコマンドラインから生成する手順です:
htpasswd -c /path/to/.htpasswd username
`-c`オプションは新しいファイルを作成する際に使用し、その後続けて追加したい場合はこのオプションなしで実行します。例えば、新たなユーザー `newuser` を追加したい場合はこちらです:
htpasswd /path/to/.htpasswd newuser
テストと確認
設定が完了したら、自分自身で適切に動作しているかテストしましょう。ブラウザで保護されたページへアクセスするとログイン画面が表示されるはずです。この段階で資格情報(ユーザー名とパスワード)を入力してアクセス権限が与えられるか確認します。
以上のステップによって私たちは効果的なセキュリティ対策として欠かせない htaccess basic認証 何度も聞かれる理由について理解できました。これらの手法を用いることで、安全性向上につながります。
よくあるトラブルとその解決策
htaccess基本認証を設定する際には、いくつかの一般的なトラブルが発生することがあります。これらの問題に直面した場合でも、適切な解決策を知っていればスムーズに対処できます。以下では、について詳しく説明します。
ログイン画面が表示されない
まず最初に挙げられる問題は、ブラウザで保護されたページにアクセスしてもログイン画面が表示されないケースです。この場合、以下の点を確認してください:
- .htaccessファイルの配置場所が正しいかどうか
- AuthUserFileへのパスが正確であるかどうか
- サーバーの設定(Apacheなど)がhtaccessファイルを許可しているかどうか
無効なユーザー名またはパスワードエラー
次によくあるエラーは、「無効なユーザー名またはパスワード」というメッセージです。この問題は主に以下の理由から発生します:
- .htpasswdファイル内のユーザー情報が正しくない場合
- ハッシュ化されたパスワードを生成する際のミス(例えば、コマンドラインで間違ったオプションを使用した)
- .htpasswdファイル自体へのアクセス権限が適切でないために読み込めない場合
403 Forbidden エラー
さらに、「403 Forbidden」エラーも一般的です。このエラーは通常、以下の場合に発生します:
- .htaccessファイルや.htpasswdファイルへのアクセス権限が不適切な場合(例:755や644など)
- Apaceサーバー側でmod_auth_basicモジュールが有効になっていない場合も考えられます。
これらのトラブルシューティング手順を実施することで、多くの場合問題を解決できるでしょう。また、これらの解決策を理解し実行することによって、安全性向上につながる htaccess basic認証について何度も聞かれる理由にも納得できるでしょう。
Htaccessを利用したセキュリティ強化
私たちは、htaccess基本認証を利用することで、ウェブサイトのセキュリティを大幅に強化できることを理解しています。特に、適切な設定とベストプラクティスを守ることで、不正アクセスやデータ漏洩のリスクを低減できます。このセクションでは、htaccessファイルを使用して実現できる具体的なセキュリティ強化策について詳しく解説します。
SSL/TLSによる暗号化
まず第一に、自サイトでSSL/TLS証明書を導入し、HTTPS接続を確保することが重要です。これにより、通信内容が暗号化され、中間者攻撃から保護されます。htaccessファイルでHTTPSへのリダイレクト設定を行うことも可能です:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
この設定により、HTTPでアクセスした際には自動的にHTTPSへと転送されます。
アクセス制限の強化
次に考慮すべきは、特定のIPアドレスのみアクセスを許可する方法です。これによって、不正なユーザーからのアクセス試行を効果的に防ぐことができます。以下は、そのための例です:
    Require ip 192.168.1.0/24
    Require all denied
上記の設定では、指定したIP範囲内からのみアクセスが許可され、それ以外は拒否されます。
セキュリティヘッダーの追加
さらに重要なのは、HTTPセキュリティヘッダーの追加です。これらはブラウザ側で不正なコンテンツ実行やクリックジャッキングなどから保護します。一部一般的なヘッダーとして以下があります:
- X-Content-Type-Options: MIMEタイプスニッフィング攻撃防止。
- X-XSS-Protection: クロスサイトスクリプト攻撃防止。
- Content-Security-Policy (CSP): 許可されたソースのみからコンテンツ読み込み。
以下はその一例としてhtaccessファイル内で指定する方法です:
Header set X-Content-Type-Options "nosniff"
Header set X-XSS-Protection "1; mode=block"
Header set Content-Security-Policy "default-src 'self'"
このようにして、htaccess基本認証だけでなく、多角的なアプローチでサイト全体の安全性向上につながります。我々が挙げた対策はどれもシンプルですが、高度なセキュリティ環境構築には欠かせない要素となります。これらの知識と技術こそが、「htaccess basic認証について何度も聞かれる」理由でもあり、安全性向上につながると言えるでしょう。
ユーザー管理とアクセス制御について
私たちは、htaccess基本認証を導入することで、ウェブサイトのユーザー管理とアクセス制御を効果的に行うことが可能になります。このプロセスでは、特定のユーザーのみがコンテンツにアクセスできるように設定することで、不正な利用や情報漏洩を防ぎます。ここでは、htaccessファイルを使用した具体的なユーザー管理手法について詳しく見ていきましょう。
### ユーザー認証の設定
まず初めに、htaccess基本認証によってユーザーごとの認証情報を設定します。これにより、指定されたユーザー名とパスワードが必要となります。以下はそのための例です:
“`plaintext
AuthType Basic
AuthName “Restricted Area”
AuthUserFile /path/to/.htpasswd
Require valid-user
“`
この設定では、`/path/to/.htpasswd`で指定されたファイル内の有効なユーザーのみがアクセスできるようになります。`.htpasswd`ファイルには暗号化されたパスワードが保存されており、安全性が確保されています。
### アクセス制御リスト
次に考慮すべきは、特定の条件下でのアクセス制限です。例えば、異なるグループや役割によって異なるレベルのアクセス権を設定することができます。この場合は以下のような記述を使います:
“`plaintext
Require user user1
Require ip 192.168.1.0/24
“`
上記の場合、`user1`という名前で認証されたユーザーかつ192.168.1.xネットワークから接続している場合のみアクセスが許可されます。このアプローチにより、更なるセキュリティ強化につながります。
### 不正アクセス対策
さらに、不正アクセスから守るためにはIPアドレスベースで制限する方法も有効です。不明なIPアドレスからの接続試行を拒否し、本当に信頼できる元からのみハンドリングすると良いでしょう。以下はその一例です:
“`plaintext
Order Deny,Allow
Deny from all
Allow from 203.0.113.0/24
“`
この設定によって特定範囲内(203.0.113.x)からのみGET及びPOSTメソッドによるリクエストが許可され、それ以外は全て拒否されます。このようにして、「htaccess basic認証について何度も聞かれる」理由づけにも繋げられるでしょう。
以上の手法を用いることで、自サイトへの不正侵入や情報漏洩など、多くのリスク要因への対策となります。私たち自身もこれらの知識と技術を駆使し、安全かつ信頼性高いウェブ環境構築へ向けた取り組みを進めています。